

Worm máy tính là gì? Dấu hiệu nhận biết, cách lây lan và biện pháp bảo vệ thiết bị
Worm máy tính là một trong những loại mã độc đáng chú ý bởi khả năng tự nhân bản và phát tán nhanh chóng qua mạng. Khác với nhiều loại malware cần người dùng thực hiện một hành động để tiếp tục lây nhiễm, worm có thể tận dụng các lỗ hổng hoặc kết nối mạng để lan sang những hệ thống khác. Bài viết dưới đây sẽ giúp bạn hiểu rõ worm máy tính là gì.
Worm máy tính là gì?
Worm máy tính (sâu máy tính) là một dạng phần mềm độc hại có khả năng tự sao chép và lây lan sang nhiều thiết bị khác mà không cần người dùng thực hiện thêm thao tác. Khác với virus máy tính thường cần gắn vào một tệp hoặc chương trình để phát tán, worm có thể tự hoạt động độc lập và khai thác các lỗ hổng bảo mật trong hệ thống hoặc mạng máy tính.
Do có khả năng nhân bản nhanh, worm máy tính có thể làm quá tải tài nguyên hệ thống, gây gián đoạn hoạt động, đánh cắp dữ liệu hoặc tạo điều kiện cho các loại mã độc khác xâm nhập. Một số worm từng gây ảnh hưởng lớn trên toàn cầu bao gồm Morris worm, Conficker, Stuxnet hay WannaCry.

Worm máy tính xuất hiện từ khi nào?
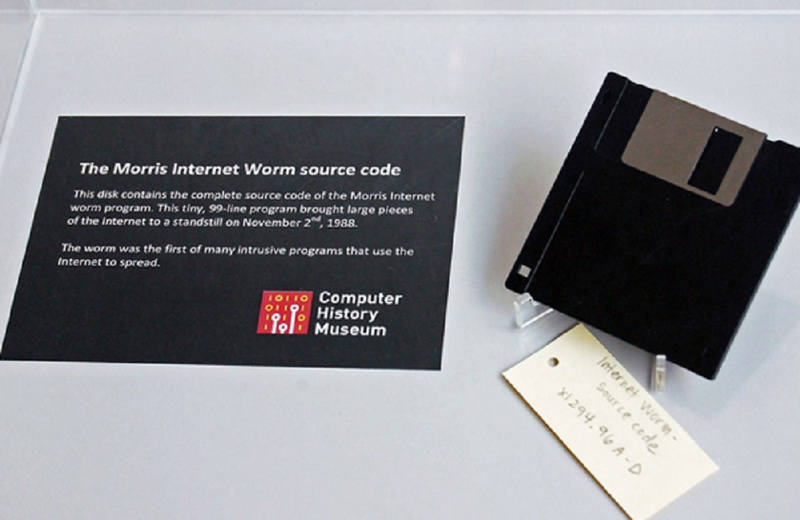
Worm máy tính đầu tiên được biết đến rộng rãi trên Internet là Morris worm, được phát hành vào tháng 11/1988 bởi Robert Tappan Morris, một sinh viên tại Đại học Cornell khi đó. Chương trình này khai thác một số lỗ hổng trong hệ thống Unix và nhanh chóng lan rộng qua mạng Internet thời kỳ đầu.
Morris worm không được thiết kế để phá hủy dữ liệu nhưng lỗi trong cơ chế nhân bản khiến nó tạo ra quá nhiều bản sao trên cùng một hệ thống. Điều này làm tiêu tốn tài nguyên máy tính và khiến nhiều máy chủ bị chậm hoặc ngừng hoạt động.
Hiện nay, worm máy tính đã phát triển phức tạp hơn khi thường được kết hợp với ransomware, spyware hoặc các loại malware khác để thực hiện những cuộc tấn công có mục đích.
Worm máy tính hoạt động như thế nào?
Worm máy tính hoạt động dựa trên khả năng tự sao chép và tìm kiếm những thiết bị hoặc hệ thống có thể bị xâm nhập. Sau khi xâm nhập vào một thiết bị, worm có thể tự động tìm kiếm mục tiêu mới và tiếp tục phát tán mà không cần người dùng chủ động sao chép hay gửi tệp.
Quá trình này thường diễn ra qua các bước:
- Tìm kiếm mục tiêu: Worm quét mạng nội bộ hoặc Internet để tìm các thiết bị, hệ thống có lỗ hổng bảo mật.
- Khai thác lỗ hổng: Khi phát hiện mục tiêu phù hợp, worm tận dụng lỗ hổng hoặc điểm yếu trong hệ thống để xâm nhập.
- Tự sao chép: Sau khi xâm nhập thành công, worm tạo bản sao của chính nó trên thiết bị mới.
- Tiếp tục phát tán: Bản sao này tiếp tục tìm kiếm các mục tiêu khác khiến worm có thể nhanh chóng lan rộng trong mạng.
Khả năng tự nhân bản và phát tán là điểm khiến worm trở nên đáng chú ý. Người dùng đôi khi không nhận ra thiết bị đã bị nhiễm cho đến khi máy tính có biểu hiện bất thường như hoạt động chậm, tài nguyên hệ thống bị sử dụng nhiều hoặc xuất hiện các hoạt động không rõ nguyên nhân.
Một số worm còn có thể thực hiện thêm các hành vi nguy hiểm sau khi xâm nhập, chẳng hạn tạo cửa hậu (backdoor) để duy trì quyền truy cập, hỗ trợ kẻ tấn công điều khiển hệ thống từ xa hoặc triển khai thêm mã độc. Tuy nhiên, khả năng và mức độ ảnh hưởng cụ thể còn phụ thuộc vào từng loại worm.

Sự khác biệt giữa worm máy tính và virus máy tính là gì?
Worm máy tính (sâu máy tính) và virus máy tính đều là những dạng phần mềm độc hại (malware) có khả năng gây ảnh hưởng đến hệ thống, đánh cắp dữ liệu hoặc tạo điều kiện để các mối nguy hiểm khác xâm nhập. Tuy nhiên, điểm khác biệt quan trọng nhất giữa hai loại mã độc này nằm ở cách thức tồn tại và khả năng lây lan.
Worm có khả năng tự sao chép và phát tán độc lập sau khi xâm nhập vào hệ thống. Trong khi đó, virus thường cần "vật chủ" là một tệp tin, chương trình hoặc tài liệu để tồn tại, đồng thời thường yêu cầu người dùng thực hiện một hành động như mở tệp, chạy chương trình hoặc chia sẻ dữ liệu để tiếp tục lây nhiễm.
| Tiêu chí | Worm máy tính | Virus máy tính |
|---|---|---|
| Cách tồn tại | Là một chương trình độc lập, có thể tự hoạt động sau khi xâm nhập vào hệ thống | Thường cần gắn vào tệp, chương trình hoặc tài liệu để hoạt động |
| Khả năng tự nhân bản | Có thể tự tạo bản sao và phát tán sang thiết bị khác mà không cần người dùng can thiệp | Thường cần chương trình hoặc tệp bị nhiễm được mở để kích hoạt quá trình lây lan |
| Phương thức lây lan | Chủ yếu khai thác lỗ hổng bảo mật, mạng nội bộ, Internet, email hoặc thiết bị lưu trữ ngoài | Thường lây qua tệp đính kèm, phần mềm bị nhiễm hoặc tệp được chia sẻ |
| Mức độ tự động | Có khả năng tự tìm kiếm mục tiêu mới, quét mạng và tiếp tục phát tán | Phụ thuộc nhiều hơn vào thao tác của người dùng |
| Tốc độ phát tán | Thường nhanh hơn do có thể tự động lây lan giữa nhiều thiết bị | Thường chậm hơn vì cần hành động kích hoạt từ người dùng |
| Mục tiêu chính | Mở rộng phạm vi lây nhiễm, chiếm tài nguyên, tạo mạng botnet hoặc phát tán mã độc khác | Sửa đổi, phá hủy dữ liệu, làm gián đoạn chương trình hoặc đánh cắp thông tin |

Những cách worm máy tính lây nhiễm phổ biến
Worm có thể phát tán theo nhiều cách khác nhau, tùy thuộc vào lỗ hổng và cơ chế được thiết kế. Một số hình thức thường gặp gồm khai thác lỗ hổng bảo mật, phát tán qua email, thiết bị lưu trữ hoặc quét các máy tính đang kết nối mạng.
Khai thác lỗ hổng bảo mật
Khai thác lỗ hổng bảo mật là một trong những cách worm có thể tự phát tán mà không cần nhiều sự tương tác từ người dùng. Worm có thể tìm kiếm những máy tính chưa được cập nhật bản vá, sau đó tận dụng điểm yếu trong hệ điều hành hoặc dịch vụ mạng để xâm nhập và tiếp tục lây lan.
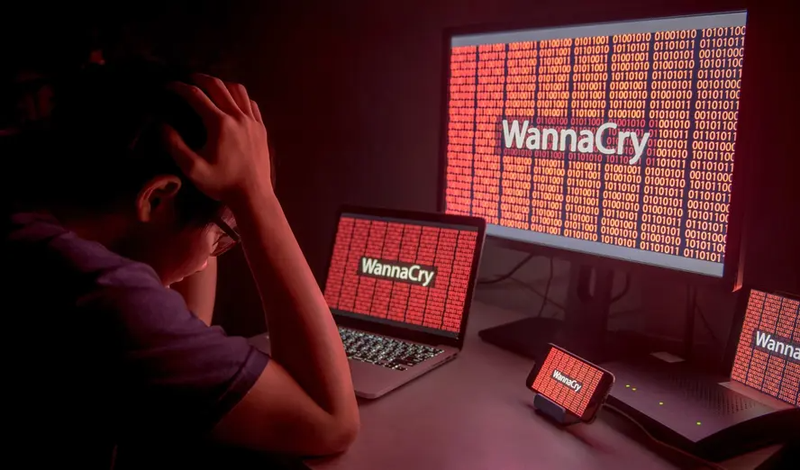
WannaCry là một ví dụ điển hình về ransomware có khả năng phát tán theo cơ chế worm. Mã độc này từng khai thác lỗ hổng EternalBlue liên quan đến giao thức SMBv1 trên Windows để lây nhiễm sang các máy tính dễ bị tấn công. Sau khi xâm nhập, WannaCry có thể tiếp tục tìm kiếm những thiết bị khác có cùng lỗ hổng.
Phát tán qua email và tin nhắn
Một số worm có thể lợi dụng email hoặc tin nhắn để tiếp cận người dùng. Mã độc thường được ngụy trang dưới dạng tệp đính kèm hoặc liên kết khiến người nhận dễ nhầm là nội dung hợp lệ. Khi người dùng mở tệp hoặc truy cập vào liên kết chứa mã độc, worm có thể được kích hoạt và tiếp tục phát tán.
Hình thức này từng xuất hiện phổ biến trong các chiến dịch phát tán mã độc, đặc biệt khi người dùng có thói quen mở tệp đính kèm hoặc nhấp vào liên kết mà chưa kiểm tra kỹ nguồn gửi.
Lây lan qua thiết bị lưu trữ ngoài
USB và các thiết bị lưu trữ di động cũng có thể trở thành phương tiện phát tán worm. Khi một thiết bị chứa mã độc được kết nối với máy tính khác, worm có thể tìm cách sao chép sang hệ thống mới, tùy thuộc vào cơ chế lây nhiễm của từng loại mã độc.
Stuxnet là một ví dụ nổi tiếng về mã độc có khả năng sử dụng USB như một trong những phương thức phát tán. Mã độc này được thiết kế để nhắm mục tiêu vào các hệ thống điều khiển công nghiệp.
Lây lan qua mạng nội bộ và Internet
Worm cũng có thể quét mạng nội bộ hoặc Internet để tìm những thiết bị có điểm yếu bảo mật. Khi phát hiện mục tiêu phù hợp, mã độc có thể khai thác lỗ hổng để xâm nhập, tạo bản sao và tiếp tục tìm kiếm các thiết bị khác. Đây là lý do một máy tính bị nhiễm worm có thể trở thành nguồn lây lan cho nhiều thiết bị khác trong cùng mạng.
Cách phòng tránh nhiễm worm máy tính
Worm có khả năng tự phát tán và lây lan nhanh giữa các thiết bị, vì vậy người dùng nên chủ động bảo vệ máy tính ngay từ những thao tác sử dụng hằng ngày. Một số biện pháp dưới đây có thể giúp giảm nguy cơ thiết bị bị worm và các loại mã độc khác tấn công.
Cập nhật hệ điều hành và phần mềm thường xuyên
Bạn nên bật cập nhật tự động hoặc chủ động kiểm tra các bản cập nhật cho hệ điều hành, trình duyệt và phần mềm đang sử dụng. Những bản cập nhật này thường bao gồm các bản vá bảo mật, giúp hạn chế nguy cơ worm khai thác những lỗ hổng đã được phát hiện.
Sử dụng phần mềm bảo mật
Cài đặt phần mềm diệt virus hoặc giải pháp bảo mật đáng tin cậy có thể hỗ trợ phát hiện, ngăn chặn và xử lý nhiều loại mã độc. Bạn cũng nên cập nhật phần mềm bảo mật thường xuyên để công cụ có thể nhận diện những mối đe dọa mới.
Cẩn thận với tệp và liên kết lạ
Không nên vội mở tệp đính kèm hoặc nhấp vào liên kết được gửi từ nguồn không rõ ràng. Đặc biệt, hãy cảnh giác với email, tin nhắn có nội dung bất thường, yêu cầu tải tệp, cấp quyền hoặc thực hiện một thao tác gấp. Nếu không chắc chắn về nguồn gửi, bạn nên kiểm tra lại trước khi mở.
Bảo vệ kết nối mạng
Tường lửa có thể giúp kiểm soát các kết nối ra vào máy tính và hạn chế những truy cập không được phép. Bạn nên duy trì tường lửa hoạt động, đồng thời bảo mật mạng Wi-Fi và tránh kết nối vào những mạng công cộng không đáng tin cậy khi không cần thiết.
Sao lưu dữ liệu quan trọng
Hãy tạo bản sao định kỳ cho những dữ liệu quan trọng như tài liệu, hình ảnh hoặc tệp công việc. Bạn có thể sao lưu sang ổ lưu trữ riêng hoặc dịch vụ lưu trữ đám mây. Việc này giúp giảm nguy cơ mất dữ liệu nếu máy tính bị worm hoặc các loại mã độc khác xâm nhập và gây ảnh hưởng đến tệp.
Tạm kết
worm máy tính là gì? Đây là dạng malware có khả năng tự sao chép và phát tán, từ đó nhanh chóng lan rộng giữa các thiết bị hoặc hệ thống có kết nối với nhau. Việc cập nhật phần mềm, sử dụng công cụ bảo mật đáng tin cậy và thận trọng khi mở tệp hoặc truy cập liên kết lạ sẽ giúp giảm nguy cơ bị worm tấn công. Khi phát hiện thiết bị có dấu hiệu bất thường, bạn nên kiểm tra và xử lý sớm để hạn chế khả năng mã độc tiếp tục phát tán.
Để tăng cường bảo vệ máy tính trước các nguy cơ từ malware, bạn có thể tham khảo phần mềm diệt virus tại FPT Shop. Việc lựa chọn giải pháp bảo mật phù hợp giúp hỗ trợ phát hiện và xử lý các mối đe dọa, đồng thời bảo vệ thiết bị trong quá trình sử dụng Internet, tải tệp và truy cập các nội dung trực tuyến.
Xem thêm:


